

2026 年 10 月 21 日,PHP 开发团队发布紧急安全更新,修复了两个高危漏洞。攻击者可利用这两个漏洞,在无需身份验证的情况下远程在受影响的 Web 服务器上执行代码。
这两个漏洞统称为 PHP2Shell,可能对运营网站和电商平台的企业造成广泛影响。据 Wiz 安全研究人员介绍,全球约 70% 的网站基于 PHP 运行,其中包括大量使用 WordPress 和 Adobe Commerce(Magento)搭建的网站。
针对此次安全通告,TMO Group 第一时间对负责技术管理的客户项目启动了安全排查,识别受影响的环境,并部署相应的安全更新。
PHP2Shell 漏洞解析
此次风险源于 PHP 编程语言核心中的安全缺陷,攻击者可借此未经授权访问服务器、获取敏感信息或干扰网站正常运行。
两个漏洞均与 PHP 管理内存和内部请求数据的方式有关,在通用漏洞评分系统(CVSS)4.0 中被评为“严重”级别,评分高达 9.2 分(满分 10 分):
- CVE-2026-109618:与内存耗尽(OOM)处理相关的漏洞,可能导致 PHP 处理已损坏的内部数据。
- CVE-2026-109619:与已释放的内部状态相关的漏洞,这些状态可能在后续请求中被再次使用。
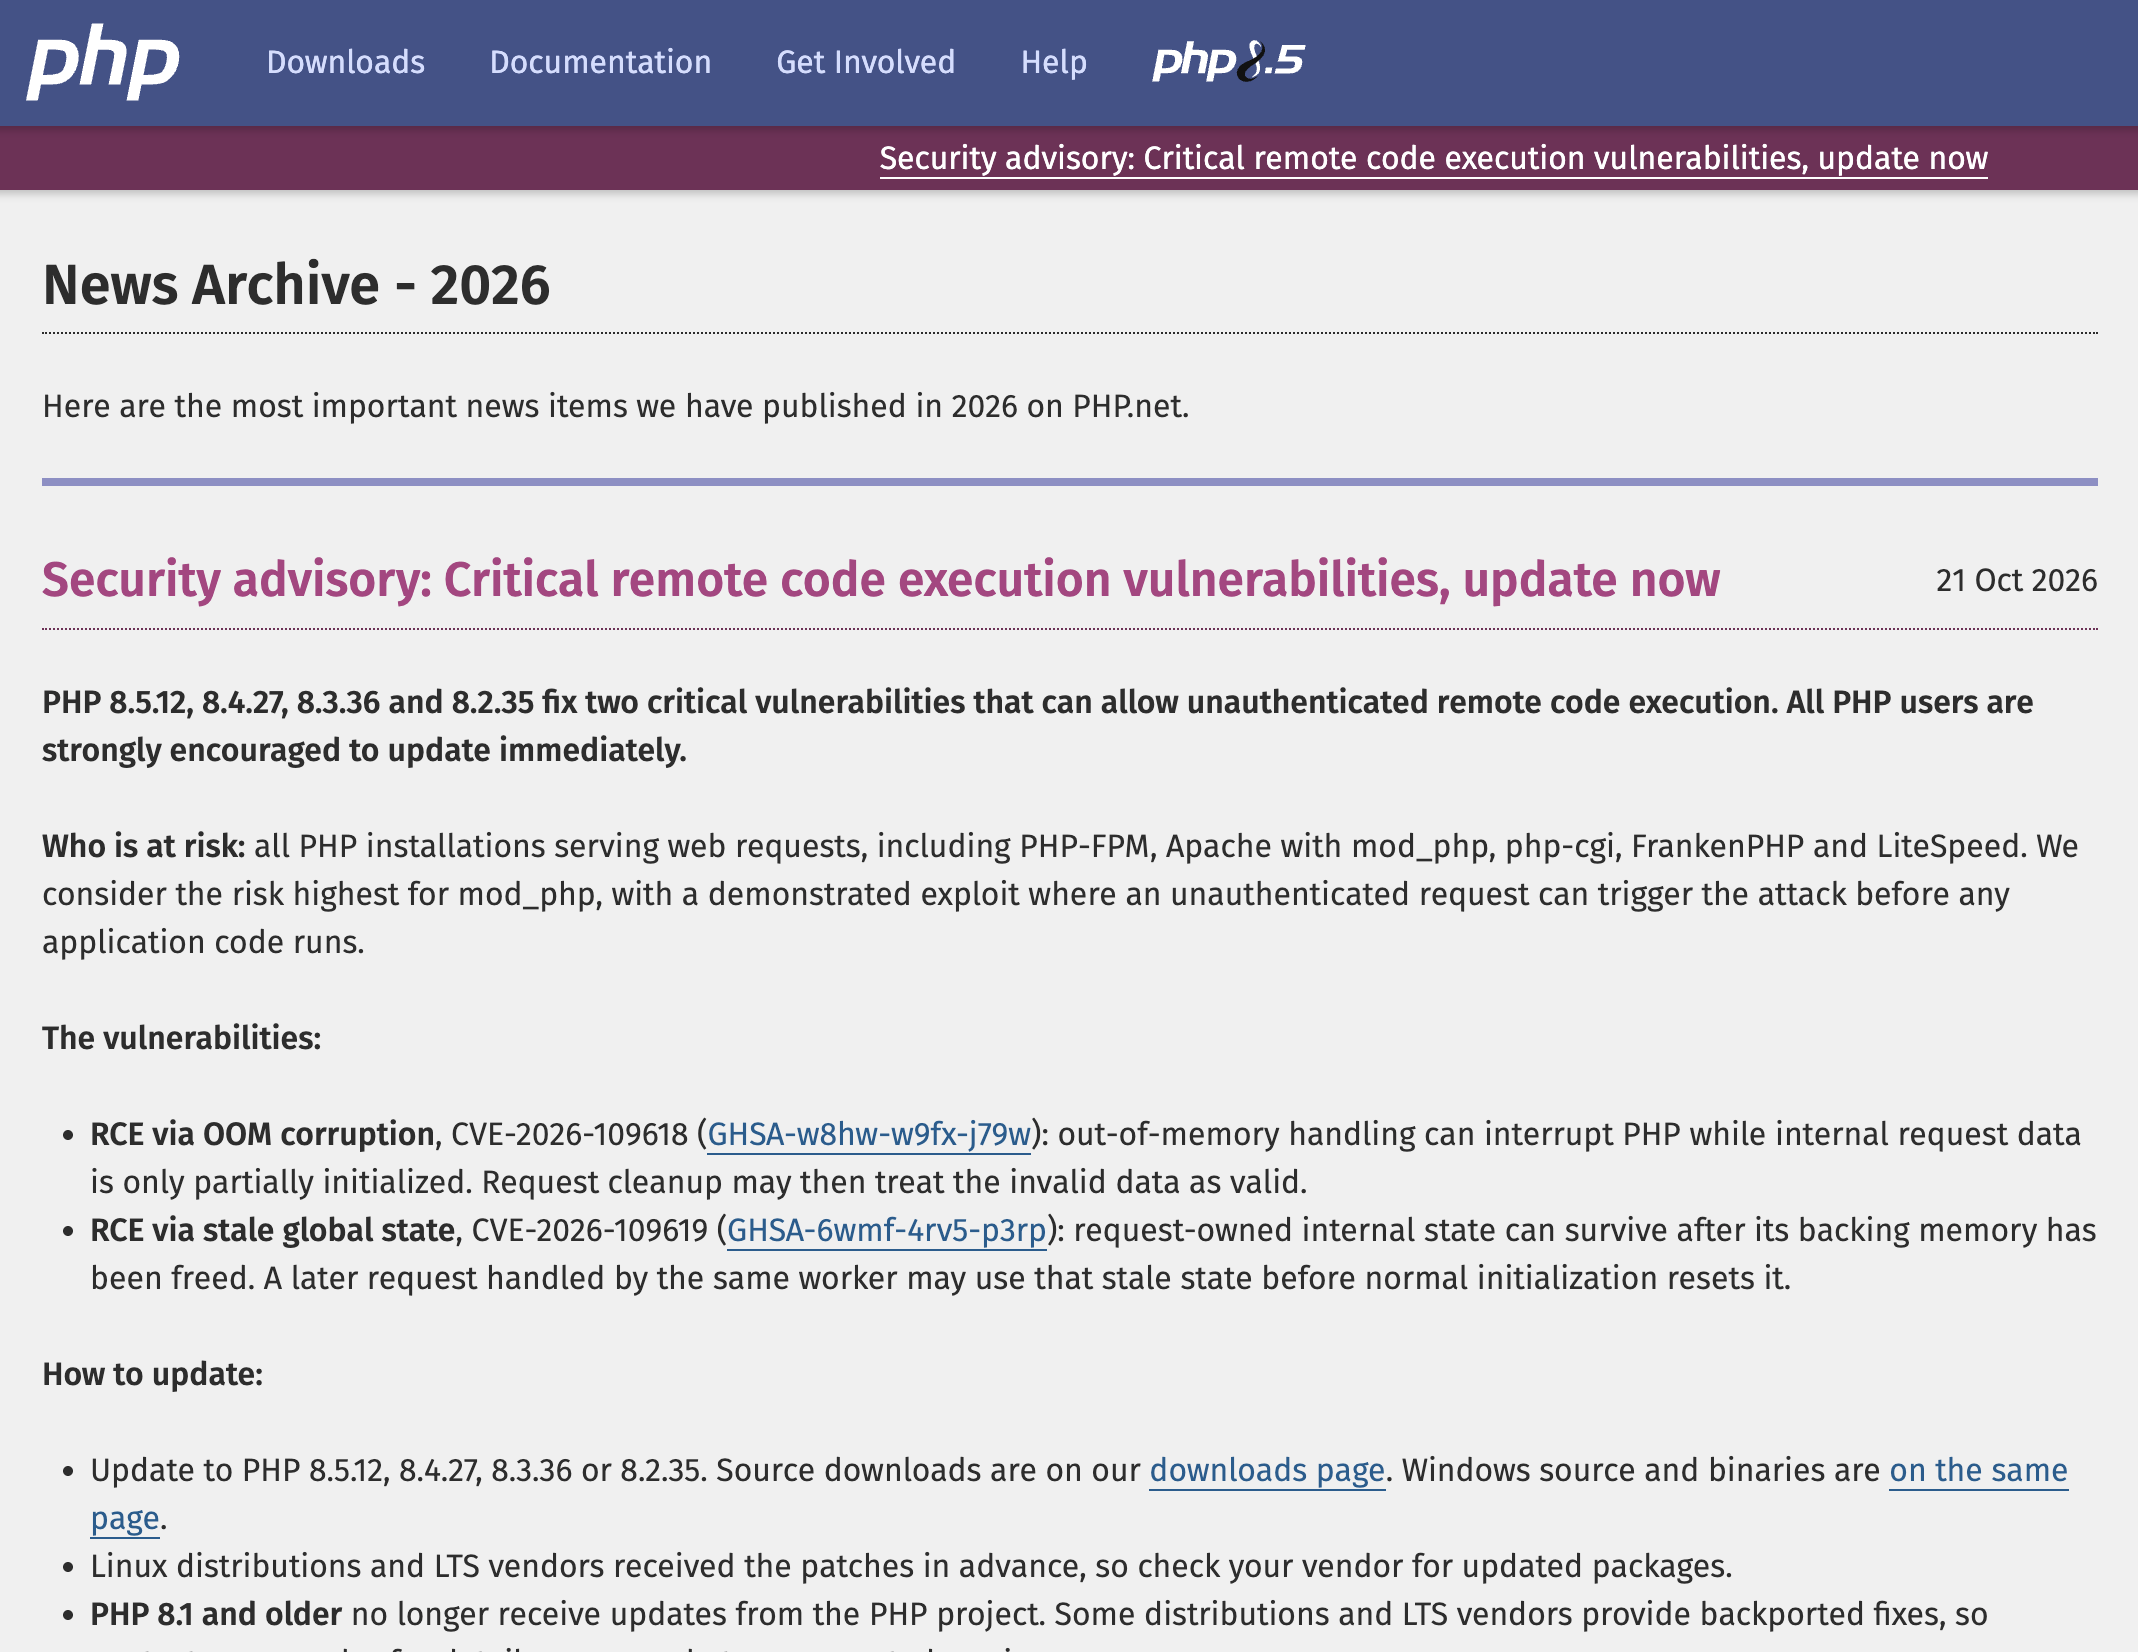
PHP 官方安全通告。来源:PHP.net
需要特别注意的是,漏洞存在于 PHP 本身,而非某个具体的网站应用或插件。这意味着,即使网站已将 WordPress、Magento 或其他基于 PHP 的平台更新至最新版本,只要底层 PHP 运行环境仍存在漏洞,网站依然面临风险。
在部分服务器配置下,攻击者甚至可以在网站应用代码开始执行之前就利用该漏洞发起攻击。因此,企业不能只依赖应用层面的安全更新,还需要重点检查底层托管基础设施和 PHP 版本。
PHP 安全团队于 10 月 20 日发布预警,随后于 10 月 21 日发布了官方安全补丁,敦促网站所有者和托管服务商立即更新。
TMO 的紧急安全响应
公告发布后,我们的技术团队迅速对所服务的客户项目展开风险评估,范围涵盖电商平台的底层服务器环境及 PHP 依赖项。
我们的响应工作聚焦以下三个方面:
- 安全评估:识别可能受影响的 PHP 安装环境,核查运行版本,确定需要采取修复措施的范围。
- 补丁部署:协调部署官方安全更新及第三方提供的适用补丁,同时兼顾平台兼容性与托管环境要求。
- 验证与监控:更新完成后检查网站关键功能,并持续监控异常报错或可疑的服务器活动。
对电商网站而言,这些检查尤为重要:基础设施更新必须在尽量不影响交易、支付处理、客户账户及业务系统集成的前提下完成。
此次排查同样覆盖 Headless无头架构项目,这类项目虽然前端店铺基于 JavaScript 独立构建,但后台仍依赖 Magento 等 PHP 系统。
电商网站所有者应采取哪些措施?
使用基于 PHP 的网站或电商平台的企业,应与开发团队、托管服务商或技术运维合作伙伴协作,评估自身风险并部署必要的安全更新。
建议采取以下措施:
1. 确认受影响的系统。排查哪些网站、应用、服务器和容器使用了 PHP,包括从前台店铺无法直接看到的后端服务。
2. 部署官方安全补丁。PHP 开发团队已发布修复版本 8.2.35、8.3.36、8.4.27 和 8.5.12。如果网站使用的 PHP 版本低于上述修复版本,应立即升级至对应的修复版本或更新版本。
3. 验证部署结果。确认修复后的 PHP 运行环境已生效,检查应用兼容性,并测试结账、支付、客户账户、第三方集成等核心业务功能。
4. 监控潜在入侵迹象。定期查看服务器和应用日志,留意是否有异常或可疑活动。若短期内无法完成补丁更新,可先限制系统的外部访问,待修复后再恢复。
运行旧版 PHP 的网站请特别注意:PHP 8.1 及更早版本(包括 PHP 8.0 和 7.4)已停止维护(EOL),不会获得针对这些漏洞的常规版本更新。尽管 PHP 安全团队提供了有限的源码级补丁移植,部分 Linux 发行版或长期支持(LTS)厂商也提供了安全修复,但这些措施并不等同于恢复正常的官方上游支持。仍在使用这些版本的企业,应优先升级至受支持的 PHP 版本,或与托管服务商确认其已部署经过验证的第三方安全补丁。
PHP 基金会(The PHP Foundation)已敦促各机构立即更新。临时缓解措施虽能降低风险,但部署相应的安全更新仍是彻底修复这些漏洞的唯一途径。
保障您的电商业务安全稳定运行
PHP2Shell 事件凸显了持续进行基础设施维护和及时安全更新的重要性。对于运营复杂电商平台的企业而言,保障环境安全需要应用开发、托管基础设施、技术运维和运营监控等多个环节协同配合。
TMO Group 通过电商托管与云运维服务和BAU 托管运维服务为国际品牌提供支持,涵盖基础设施管理、技术支持、安全维护及平台持续优化。
凭借在 Adobe Commerce(Magento)等平台上的丰富经验,我们能够将安全与基础设施需求放在电商运营、系统集成和业务连续性的整体框架中统筹考虑。
如果您担心网站受到最新 PHP 漏洞的影响,或需要协助管理电商基础设施的安全更新,欢迎联系 TMO Group。我们的团队可以帮助您评估现有环境、明确运维优先事项,并规划合适的后续步骤。